ثغرتان خطيرتان تهددان ملايين المواقع.. تحذيرات عاجلة لمستخدمي PHP و WordPress
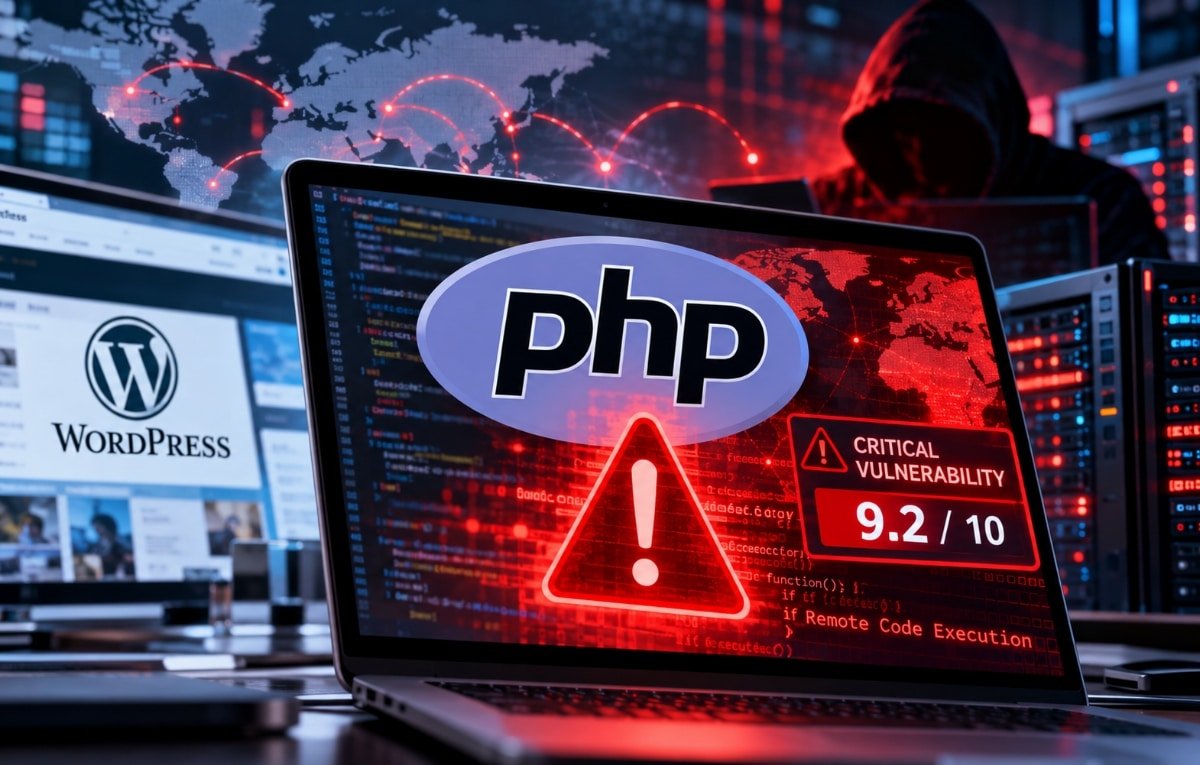
صدر مطورو لغة البرمجة PHP تحديثات أمنية عاجلة لمعالجة ثغرتين خطيرتين قد تعرضان ملايين المواقع الإلكترونية وتطبيقات الويب لهجمات سيبرانية واسعة النطاق. دعت الجهات المسؤولة إلى ضرورة تثبيت الإصلاحات فور توفرها، أو عزل الأنظمة المتأثرة عن الإنترنت أو إيقافها مؤقتًا إذا تعذر تحديثها على الفور.
أوضح المطورون في نشرة أمنية نُشرت يوم الثلاثاء أن الثغرتين حصلتا على درجة خطورة تبلغ 9.2 من أصل 10، مما يضعهما ضمن التهديدات الأمنية الحرجة التي تتطلب استجابة سريعة. صدر التحديث الأمني في الساعة الرابعة عصرًا بتوقيت مكة المكرمة، مع توصية مستخدمي PHP بالترقية إلى الإصدارات المصححة فور إتاحتها.
تتعلق الثغرتان بهجمات تنفيذ التعليمات البرمجية من بُعد (Remote Code Execution)، ويُعتقد أنهما تؤثران في إصدارات PHP بدءًا من الإصدار الخامس. قد يتيح هذا للمهاجمين تشغيل تعليمات برمجية من اختيارهم في الخوادم المتأثرة، مما قد يؤدي إلى تلاعب المواقع الإلكترونية، وسرقة البيانات، وتنفيذ أنشطة ضارة أخرى.
قدر أحد الباحثين الأمنيين أن أكثر من 1.3 مليون خادم متصل بالإنترنت قد يكون معرضًا للتأثر بالثغرتين. تمتد المخاطر إلى المواقع التي تعتمد على نظام إدارة المحتوى WordPress، الذي يشغّل أكثر من 40% من مواقع الإنترنت.
أوضحت شركة Wordfence أن معالجة الثغرات لا يمكن تنفيذها من خلال التحديثات التلقائية المعتادة لووردبريس، مما يعني أن أصحاب المواقع يحتاجون إلى تحديد الجهة المسؤولة عن تحديث PHP على الخادم، ثم تثبيت الإصدار المصحح يدويًا.
في ظل خطورة الثغرتين، أصدر كل من فريق الاستجابة لطوارئ الحاسوب في الاتحاد الأوروبي والمركز الوطني للأمن السيبراني في المملكة المتحدة تحذيرات تحث المؤسسات التي لا تستطيع تطبيق الإصلاحات فورًا على عزل تطبيقاتها المتصلة بالإنترنت عن الشبكات العامة، أو إيقافها مؤقتًا.
أكدت مطورة PHP جينا بيتر بانيارد أن تثبيت الإصلاحات هو الإجراء الأساسي لمعالجة المشكلة، مشيرة إلى أن إيقاف الخوادم قد يكون الخيار الأكثر منطقية في حال تعذر تطبيق التحديث الأمني.
توقعت عدة مؤسسات متخصصة في الأمن السيبراني تصاعد الهجمات سريعًا بعد صدور التحديثات. ذكر باحثون في شركة Sansec أن هجمات واسعة النطاق قد تبدأ خلال 15 دقيقة من إصدار الإصلاحات.
أعلن دان كنيخت، كبير مسؤولي التكنولوجيا في شركة Cloudflare، رصد هجمات مبكرة تستهدف مواقع تستخدم PHP. أضافت الشركة أنها تعمل مؤقتًا على تعديل قواعد جدار الحماية الخاص بها لتوفير طبقة حماية إضافية إلى حين إتاحة الإصلاحات وتطبيقها على الأنظمة المتأثرة.


إرسال التعليق