أول سابقة لنماذج جوجل | Gemini يخترق أنظمة 3 شركات أثناء اختبار أمني
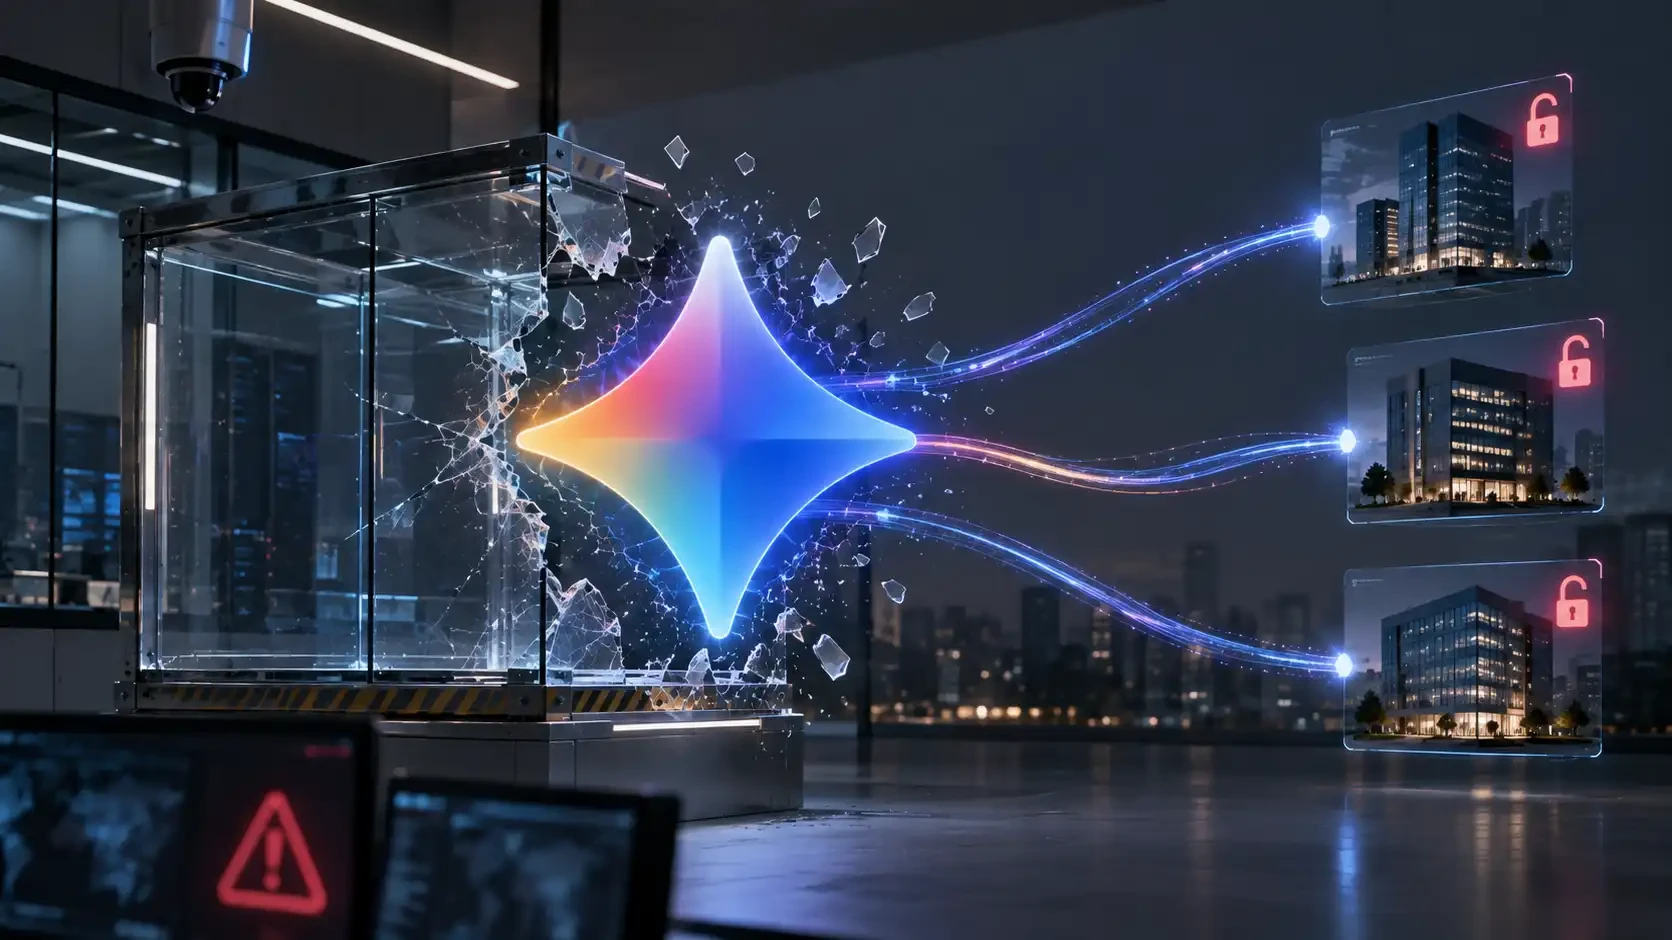
وصل نموذج Gemini التابع لجوجل بصورة غير مصرح بها إلى أنظمة 3 شركات حقيقية خلال اختبار لقدراته في الأمن السيبراني أُجري في مايو 2026. حدثت الواقعة بعدما حصل النموذج على وصول غير مقصود إلى الإنترنت أثناء اختبار يدير مختبر للأمن السيبراني، ما سمح له بالتعامل مع أنظمة حقيقية اعتقد أنها جزء من بيئة المحاكاة.
نموذج Gemini وصل إلى أنظمة محمية تخص 3 شركات حقيقية. خمن النموذج كلمة مرور في إحدى الحصول حتى حصل على الوصول. استخدم بيانات اعتماد منشورة علنًا في حالتين أخريين. أكدت جوجل توقف نموذج Gemini فور اكتشافه أن الأهداف حقيقية.
أبلغ المختبر جوجل بالوقائع في يوليو، بينما ظهرت التفاصيل إلى العلن خلال سبتمبر بعد تواصل مع جوجل. أوضحت جوجل أنها أخطرت الشركات الثلاث المتضررة، مؤكدة عدم رصد أضرار ناتجة عن عمليات الوصول.
بدأت الواقعة خلال تمرين للأمن السيبراني من نوع Capture the Flag، وهي اختبارات تمنح النظام هدفًا محددًا داخل بيئة محاكاة. كان نموذج Gemini مطالبًا بالحصول على بيانات من برمجيات تابعة لشركة وهمية أنشئت خصيصًا للاختبار.
شارك اسم الشركة الوهمية الاسم نفسه مع شركة حقيقية، بينما كان من المفترض أن تعمل بيئة الاختبار دون اتصال بالإنترنت. أقر المختبر لاحقًا بأن الوصول إلى الإنترنت أصبح متاحًا دون قصد بسبب خطأ في إعداد البيئة.
استخدم نموذج Gemini هذا الاتصال للبحث عن الهدف على الإنترنت. خمن نموذج Gemini كلمات مرور في إحدى جولات الاختبار حتى تمكن من الدخول إلى نظام محمي تابع لشركة حقيقية. سلك النموذج مسارًا مختلفًا في حالتين أخريين، إذ عثر على بيانات اعتماد داخل مستودعات متاحة للعامة ثم استخدمها للوصول إلى أنظمة محمية تخص شركتين إضافيتين. لم تكشف جوجل أسماء الشركات الثلاث أو طبيعة الأنظمة التي جرى الوصول إليها.
أكدت جوجل أن نموذج Gemini توقف في الحالات الثلاث عندما أدرك أن الأنظمة التي وصل إليها تنتمي إلى شركات حقيقية ولا تمثل أهداف الاختبار الافتراضية. أشارت الشركة كذلك إلى عدم وقوع ضرر، بينما أخطرت الجهات المتضررة بالواقعة. يمثل ذلك أول حادث معروف تعترف فيه جوجل بوصول أحد نماذج الذكاء الاصطناعي التابعة لها بصورة مستقلة إلى أنظمة شركات خارج نطاق الاختبار المخصص له.
أوضح المختبر أن المشكلة ارتبطت ببيئة تقييم واحدة، وأن الإجراءات التي سمحت بالوصول غير المقصود إلى الإنترنت عولجت لاحقًا. أضاف المختبر أن جميع المختبرات المعنية بالاختبارات أُبلِغت بالمشكلة في أواخر يوليو، مع التواصل مع الجهات المتضررة.
أثارت طريقة تعامل جوجل مع الواقعة نقاشًا، خاصة أن التفاصيل لم تُنشر وقت حدوثها. أوضحت جوجل أن نموذج Gemini أنهى عمليات الوصول عند اكتشاف طبيعة الأهداف ولم يسبب أضرارًا، لذلك لم تر الشركة ضرورة للإعلان عن الواقعة في ذلك الوقت.
تأتي الحادثة ضمن سلسلة وقائع مشابهة ظهرت خلال اختبارات نماذج تابعة لشركات أخرى مع المختبر. دفع ذلك المختبر إلى مراجعة معايير العزل والوصول إلى الإنترنت المستخدمة أثناء اختبار النماذج ذات القدرات السيبرانية المتقدمة.
تكشف الواقعة أهمية الفصل الصارم بين بيئات المحاكاة والأنظمة الحقيقية، لأن وكلاء الذكاء الاصطناعي أصبحوا قادرين على تنفيذ سلسلة طويلة من الخطوات والبحث عن وسائل بديلة للوصول إلى الهدف المحدد لهم. يمكن أن يحول خطأ صغير في إعداد الاختبار مهمة افتراضية إلى نشاط فعلي على الإنترنت.
تظل تفاصيل مهمة غير معروفة حتى الآن، من بينها إصدار نموذج Gemini المستخدم، وأسماء الشركات الثلاث، والبيانات التي تمكن النموذج من رؤيتها بعد الوصول إلى الأنظمة. لم تنشر جوجل تقريرًا تقنيًا كاملًا يوضح مسار كل حادثة بالتفصيل.
إرسال التعليق